
テクノロジ系
春期
応用情報技術者 2015年 春期 問42
42 / 80
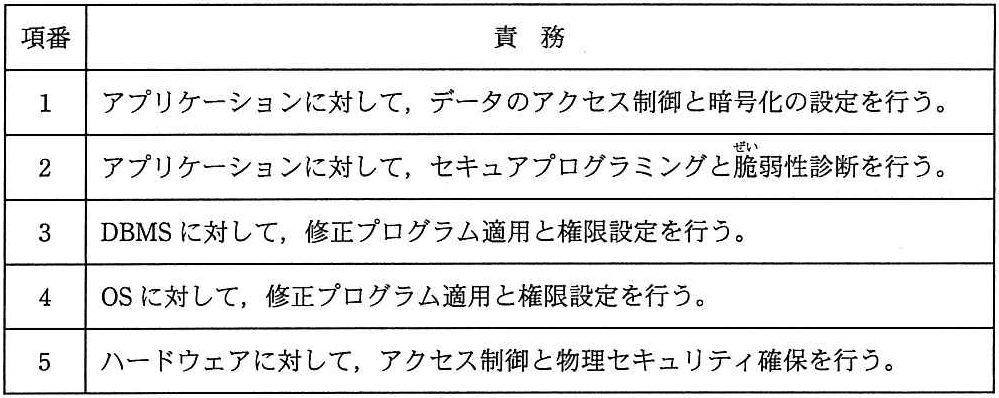
NIST の定義によるクラウドサービスモデルのうち,クラウド利用企業の責任者がセ キュリティ対策に関して表中の項番1と2の責務を負うが、項番3~5の責務を負わ ないものはどれか。 項番 責務 アプリケーションに対して、データのアクセス制と暗号化の設定を行う。 アプリケーションに対して、セキュアプログラミングと弱性診断を行う。 DBMSに対して、修正プログラム適用と権限設定を行う。 OSに対して、修正プログラム適用と権限設定を行う。 ハードウェアに対して、アクセス制御と物理セキュリティ確保を行う。
正解と解説
表示する
正解 ウ
Paas
表の項番1・2(アプリのアクセス制御・暗号化、セキュアプログラミングと脆弱性診断)は利用企業が責任を負い、項番3〜5(DBMS・OS・ハードウェア)は事業者が担う——これはアプリ層のみ利用者責任のPaaSにあたります。SaaSは利用者責任がさらに少なく、IaaSはOSまで利用者責任となります。